CYBER RESILIENCE ACT
Mit dem Cyber Resilience Act (CRA) hat die Europäische Union erstmals rechtsverbindliche Cybersicherheitsanforderungen für digitale Produkte geschaffen. Seit dem 11. September 2026 gelten erste Meldeverpflichtungen, ab dem 11. Dezember 2027 dürfen nur noch CRA-konform ausgelegte Produkte in der EU verkauft werden. Wer als mittelständisches Unternehmen Hardware, Software oder netzwerkfähige Geräte auf den Markt bringt, sollte jetzt handeln – die Übergangsphase ist knapper, als sie scheint.
Symbolbild, KI-generiert
Nehmen wir an, ein Produzent liefert eine vernetzte Maschinensteuerung an einen Industriebetrieb – und drei Jahre danach wird eine Sicherheitslücke in einer verwendeten Open-Source-Bibliothek bekannt. Heute ist die Frage, wer wann Sicherheitsupdates bereitstellt, meistens eine Sache des guten Willens. Ab Ende 2027 ist es eine Thematik des Gesetzes. Der Cyber Resilience Act zwingt Produzenten, Importeure wie auch Händler dazu, IT-Sicherheit über den gesamten Produktlebenszyklus systematisch zu gewährleisten.
Die EU reagiert damit auf eine zunehmend angespannte Bedrohungslage: Allein 2024 wurden europaweit über 100 neue Sicherheitslücken täglich gemeldet ↗, etliche davon in vernetzten Produkten. Die EU-Kommission schätzt, dass rund 25.000 Unternehmen in der Europäischen Union vom CRA betroffen sind – und ein großer Anteil davon kommt aus dem mittelständischen Unternehmenssektor.
GRUNDLAGEN
CRA – die Grundlagen verständlich erklärt
Der Cyber Resilience Act (CRA) – mit der offiziellen Bezeichnung „Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen“ – ist die erste EU-weite Rechtsvorschrift, die ein verbindliches Mindestniveau an IT-Sicherheit für vernetzte Produkte festlegt. Veröffentlicht wurde der Rechtsakt am 20. November 2024 im Amtsblatt der EU, in Kraft getreten ist er am 10. Dezember 2024 ↗.
Im Gegensatz zur NIS-2-Richtlinie, welche auf die organisatorische IT-Sicherheit von Firmen abzielt, behandelt der CRA die Sicherheit der Produkte selbst. Er ist außerdem eine Verordnung und gilt damit unmittelbar in allen EU-Mitgliedstaaten – ohne dass es einer Umsetzung in nationales Recht wie beim deutschen NIS-2-Umsetzungsgesetz bedarf. Betroffen sind alle Produkte, deren bestimmungsgemäße Verwendung eine unmittelbare oder mittelbare Datenkommunikation mit einem Gerät oder Netz umfasst: vom IoT-Sensor über die Smart-Home-Steuerung bis zur Industriemaschine, vom Betriebssystem über die mobile App bis zur kommerziell genutzten Open-Source-Bibliothek.
WER BETROFFEN IST
Der CRA kennt keine Größenausnahmen
Eine wichtige Botschaft vorweg: Der CRA macht keinen Unterschied zwischen Großunternehmen und mittelständischen Unternehmen. Die Pflichten knüpfen an das Produkt an, keinesfalls an die Firmengröße ↗. Wer in der EU vernetzte Produkte herstellt, einführt oder unter eigenem Markennamen vertreibt, fällt grundsätzlich unter die Verordnung. Insbesondere betroffen sind:
01
Hersteller vernetzter Hardware
Maschinen- und Anlagenbauer, IoT-Produzenten, Hersteller von Smart-Home- und Industriegeräten, Steuerungstechnik, Embedded Systems.
02
Softwarehersteller
Gewerbliche Software, mobile Anwendungen, Betriebssysteme, Sicherheitssoftware sowie kommerziell angebotene Open-Source-Lösungen.
03
Importeure und Händler
Wer Produkte aus Nicht-EU-Staaten unter eigener Bezeichnung oder eigenem Markennamen vertreibt (klassisches White-Labelling) oder ein Produkt so verändert, dass sich das Risikoniveau ändert, gilt nach Artikel 21 selbst als Produzent.
Ausgenommen sind Produkte, die schon durch andere EU-Vorschriften reguliert werden – etwa Medizinprodukte, Fahrzeuge, In-vitro-Diagnostika, zivile Luftfahrt und Schiffsausrüstung. Auch nicht gewerblich bereitgestellte Open-Source-Software ohne Gewinnerzielungsabsicht bleibt außen vor. Wer nicht sicher ist, ob das eigene Erzeugnis unter den CRA fällt, sollte zuerst eine systematische Portfolioanalyse vornehmen.
PFLICHTEN
Die wichtigsten CRA-Pflichten in der Übersicht
Der CRA verlangt von Produzenten nicht einzelne Maßnahmen, sondern einen lückenlosen Cybersicherheitsprozess vom ersten Entwurf bis zum Ende des Supports. Die zentralen Anforderungen lassen sich in fünf Blöcke unterteilen:
Secure by Design und Secure by Default:
Cybersicherheit muss bereits in der Entwurfsphase berücksichtigt werden. Sichere Standardeinstellungen, kein voreingestelltes „admin/admin“, verschlüsselte Datenverarbeitung und eine möglichst geringe Angriffsfläche sind verbindlich.
Risikobewertung und technische Dokumentation:
Für jedes Produkt ist eine Risikoanalyse und eine vollständige technische Dokumentation nach Anhang VII zu erstellen – Produktbeschreibung, Sicherheitsarchitektur, Testberichte, Konformitätserklärung. Diese ist zehn Jahre aufzubewahren.
Software Bill of Materials (SBOM):
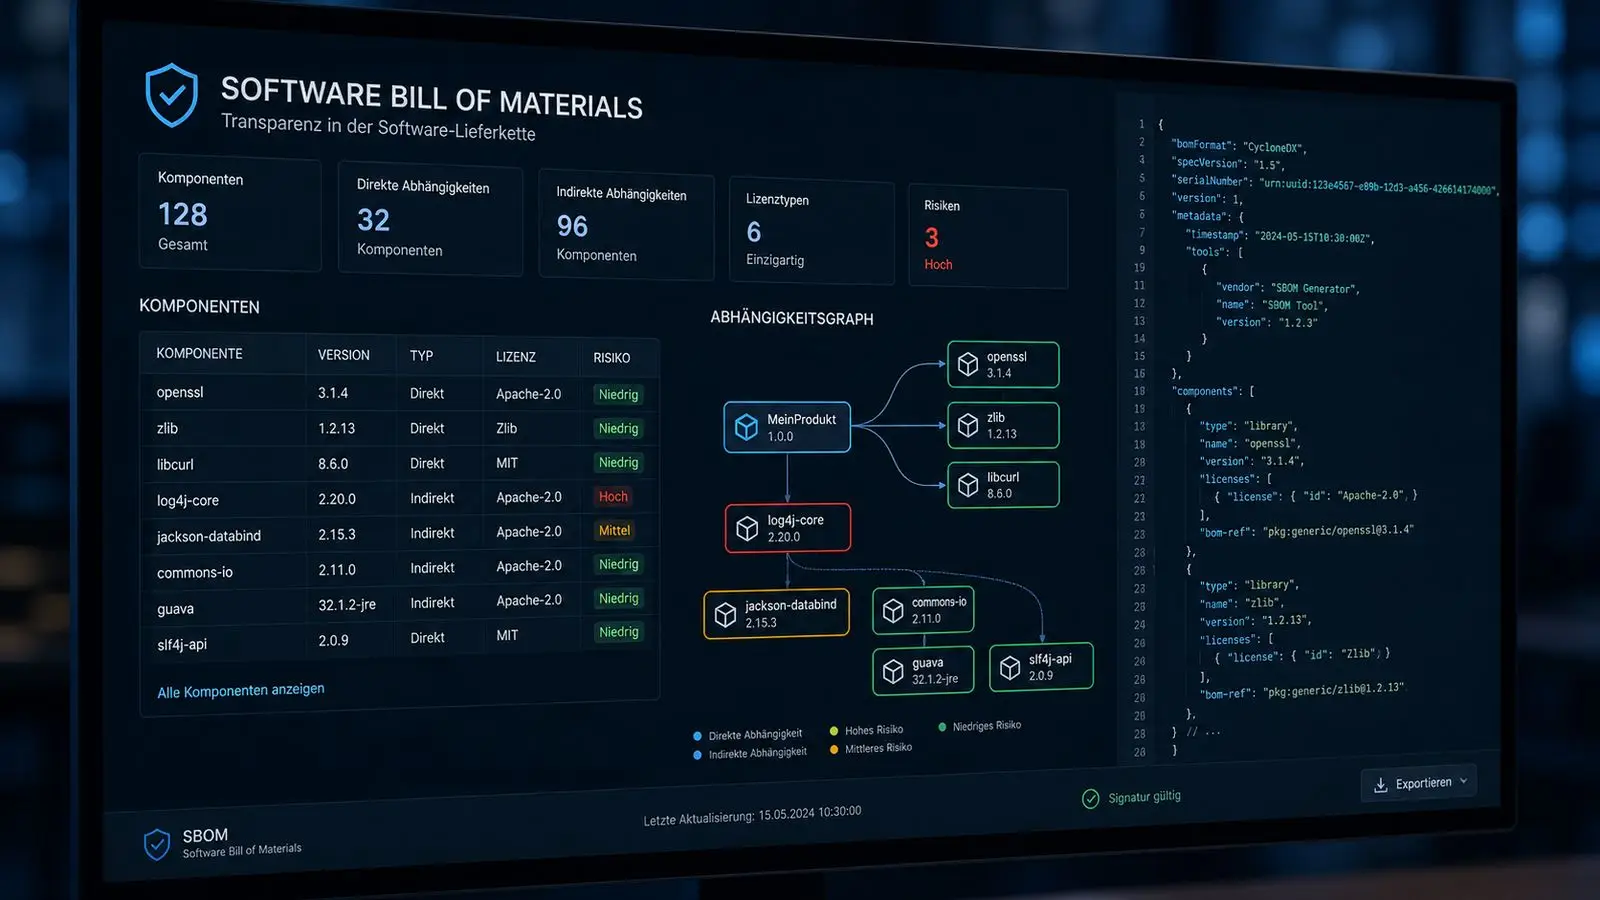
Hersteller müssen eine maschinenlesbare Stückliste aller eingesetzten Softwarekomponenten erstellen. In der Praxis sind nach BSI TR-03183 die Formate CycloneDX oder SPDX gängig. Die SBOM muss nicht veröffentlicht werden, aber auf Anfrage der zuständigen Marktüberwachungsbehörde vorliegen.
Management von Sicherheitslücken und Meldepflichten:
Werden Sicherheitslücken aktiv ausgenutzt, müssen Hersteller das zuständige nationale CSIRT (in Deutschland das BSI) und die EU-Agentur für Cybersicherheit ENISA innerhalb von 24 Stunden mit einer Frühwarnung informieren, innerhalb von 72 Stunden eine ausführliche Meldung einreichen und spätestens 14 Tage nach Bereitstellung einer Korrektur einen Abschlussbericht vorlegen.
Sicherheitsupdates über den gesamten Supportzeitraum:
In der Regel sind das mindestens fünf Jahre nach Markteinführung. In dieser Zeit müssen Sicherheitsupdates kostenfrei zur Verfügung gestellt werden – auch dann, wenn das Produkt selbst bereits nicht mehr verkauft wird.
CE-KENNZEICHNUNG
Hinzu kommt die CE-Kennzeichnung als offizielles Konformitätszeichen. Je nach Risikoeinstufung des Produkts unterscheiden sich die Konformitätsbewertungsverfahren. Für Produkte mit Standardrisiko – Schätzungen zufolge rund 90 Prozent aller betroffenen Produkte – genügt die Eigenbewertung nach Modul A. Wichtige Produkte der Klasse I, etwa Betriebssysteme oder Router, dürfen nur dann selbst bewertet werden, wenn harmonisierte Normen vollständig angewendet werden. Wichtige Produkte der Klasse II wie Hypervisoren oder Firewalls sowie kritische Produkte wie Smart-Meter-Gateways benötigen die Prüfung durch eine notifizierte Stelle.
Symbolbild, KI-generiert
STICHTAGE
Die wichtigsten Stichtage und Strafen im Überblick
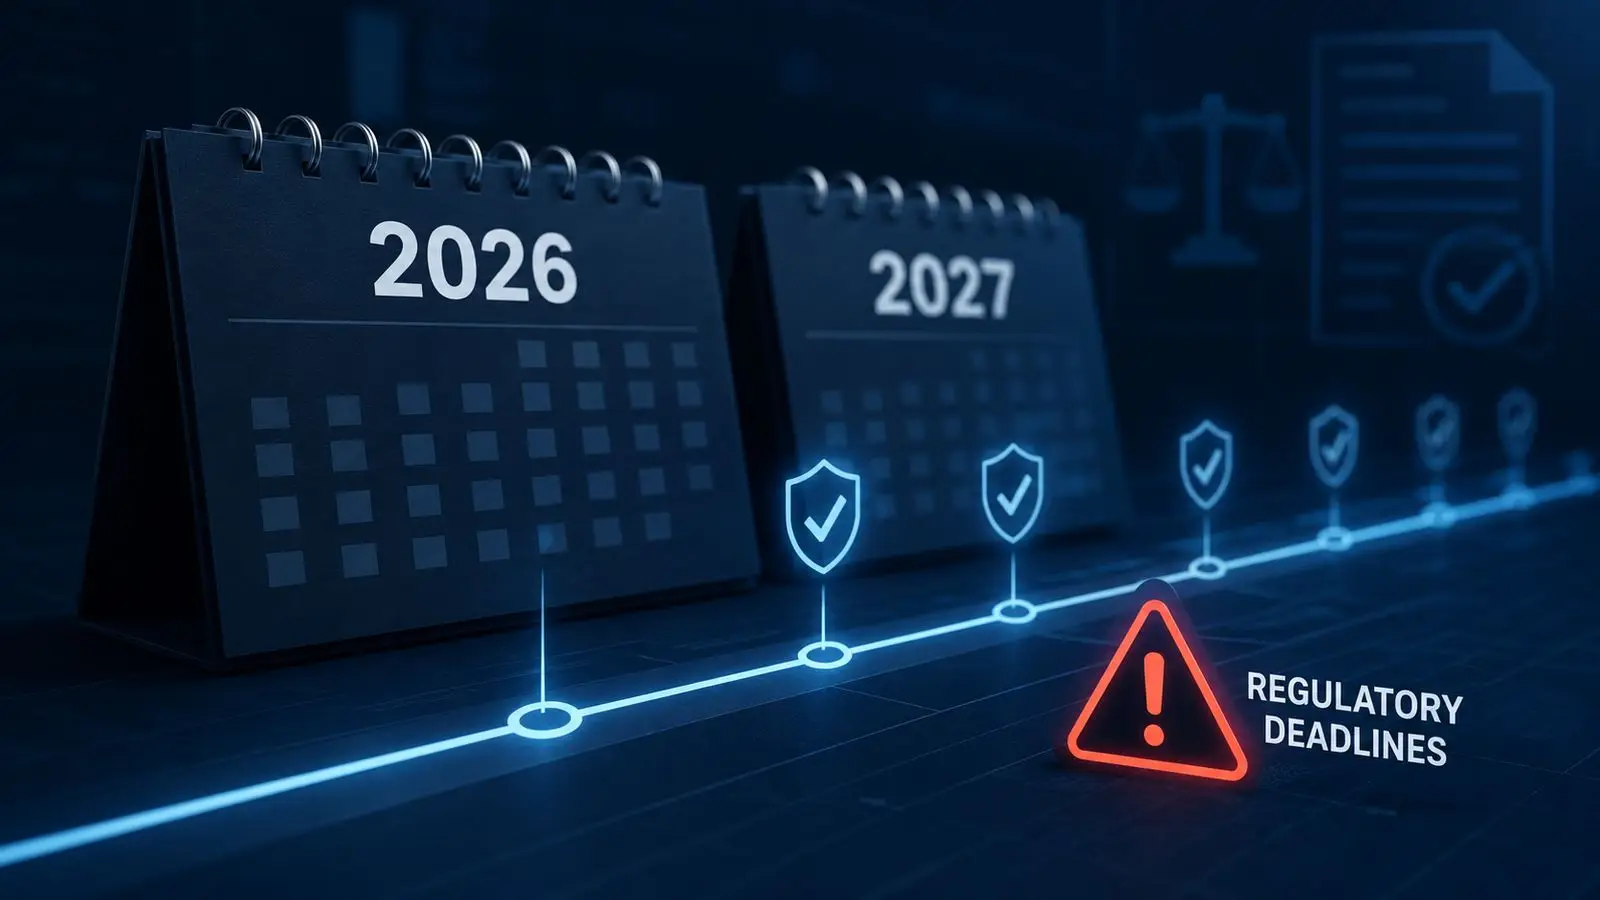
Wir sehen in der Unternehmenspraxis, dass viele mittelständische Unternehmen das Datum „Dezember 2027“ wahrnehmen und annehmen, sie hätten noch reichlich Luft. Diese Sicht ist zu kurz gedacht: Der CRA wirkt schon deutlich früher, und die Strafen sind erheblich. Die maßgeblichen Termine:
Seit 11. September 2026
Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten – auch für Produkte, die schon vorher am Markt waren.
Bis 11. Dezember 2026
Die Mitgliedstaaten sollen eine ausreichende Zahl notifizierter Stellen für Konformitätsbewertungen benannt haben.
Ab 11. Dezember 2027
Volle Anwendung: Nur noch CRA-konforme Produkte mit CE-Kennzeichen dürfen erstmals in Verkehr gebracht werden.
15 Mio. €
oder 2,5 % des weltweiten Jahresumsatzes bei Verstößen gegen Sicherheitsanforderungen und Herstellerpflichten
10 Mio. €
oder 2 % bei Verstößen gegen weitere Pflichten, etwa von Importeuren und Händlern
14–20
Monate dauert eine vollständige CRA-Umsetzung
13
Monate bleiben bis Dezember 2027
Symbolbild, KI-generiert
Bei Verstößen gegen die grundlegenden Sicherheitsanforderungen oder die Herstellerpflichten – einschließlich der Meldepflichten – drohen Bußgelder von bis zu 15 Millionen Euro bzw. 2,5 Prozent des weltweiten Jahresumsatzes ↗, je nachdem, welcher Betrag höher ist. Für Verstöße gegen weitere Pflichten, etwa von Importeuren und Händlern, sind es bis zu 10 Millionen Euro bzw. 2 Prozent. Zusätzlich drohen Beschränkungen des Marktzugangs und im schlimmsten Fall ein behördlich angeordneter Rückruf. Wer nicht konform ist, wird im Ergebnis nicht nur sanktioniert, sondern vom Markt ausgeschlossen.
SCHRITT FÜR SCHRITT
So gelingt der Einstieg in die Umsetzung
Eine vollständige CRA-Umsetzung dauert nach praktischen Erfahrungen 14 bis 20 Monate ↗. Bis Dezember 2027 bleiben nur noch gut 13 Monate – wer jetzt startet, muss priorisieren, wer weiter wartet, wird nicht mehr fertig. Aus unserer Erfahrung als IT-Serviceanbieter empfehlen wir die folgenden Maßnahmen als Ausgangspunkt:
01
Produktportfolio erfassen
Welche unternehmenseigenen Produkte enthalten digitale Komponenten? Welche werden im EU-Markt verkauft? Welche fallen unter Anhang III oder IV der CRA-Verordnung? Diese Bestandsaufnahme ist die Grundlage aller weiteren Maßnahmen.
02
Lückenanalyse erstellen
Wo stehen die internen Prozesse heute, gemessen an den CRA-Anforderungen? Häufig decken ISO-27001-zertifizierte Unternehmen bereits 60 bis 70 Prozent der Governance-Vorgaben ab, die produktspezifischen Pflichten kommen aber hinzu.
03
SBOM-Prozess etablieren
Tools wie Syft oder Trivy lassen sich innerhalb weniger Tage in eine bestehende CI/CD-Pipeline integrieren und liefern eine erste maschinenlesbare Stückliste – oft mit überraschenden Erkenntnissen über veraltete Open-Source-Komponenten.
04
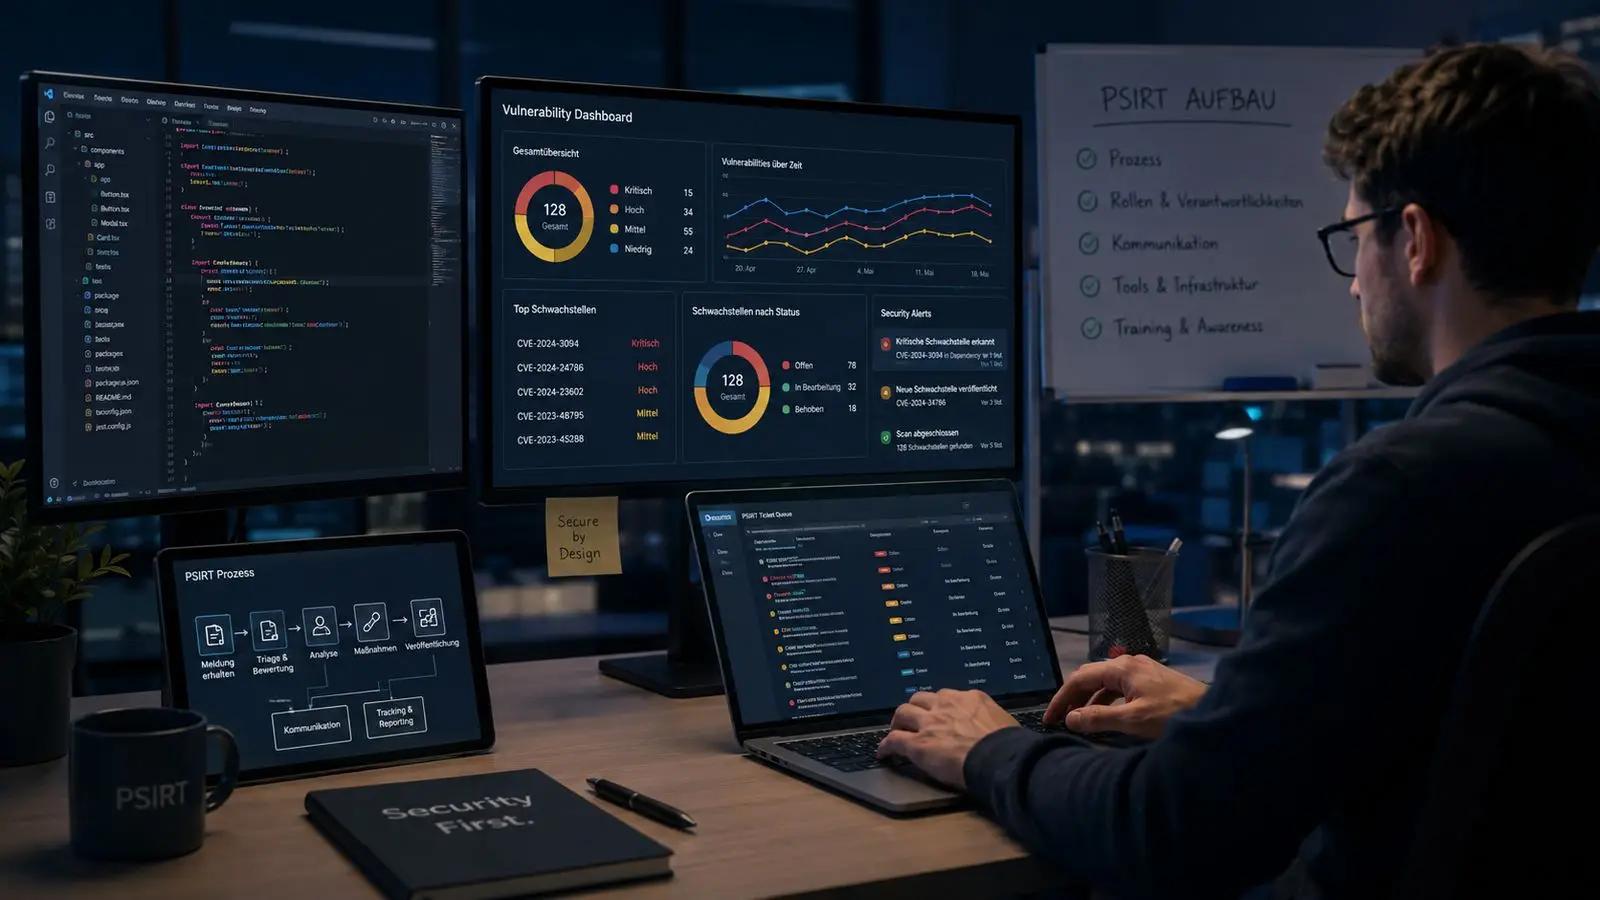
PSIRT etablieren
Ein Product Security Incident Response Team muss seit September 2026 einsatzbereit sein. Dazu gehören klare Eskalationswege zwischen Entwicklung, Geschäftsleitung und Rechtsabteilung sowie technische Schnittstellen zum BSI und zur ENISA.
05
Synergien mit NIS-2 und ISO 27001 nutzen
Wer bereits Schwachstellenmanagement, Risikobewertungen und Aktualisierungsprozesse betreibt, kann viele bestehende Strukturen erweitern, statt sie von Grund auf neu einzuführen.
LIEFERKETTE
Zudem lohnt es sich, Lieferanten und Open-Source-Komponenten systematisch zu prüfen. Komponenten, die seit Jahren nicht mehr weiterentwickelt werden, gehören aus dem Produkt – oder müssen eigenständig mit Sicherheitsupdates versorgt werden. Spätestens 2027 ist die Zeit der „das nutzen wir schon immer so“-Komponenten vorbei.
Symbolbild, KI-generiert
FAZIT
Vom Compliance-Druck zum Wettbewerbsvorteil
Der Cyber Resilience Act ist kein freiwilliger Zusatz und keine Übung für Großkonzerne. Er ist die umfangreichste Veränderung der europäischen Produktregulierung der letzten zehn Jahre und betrifft mittelständische Hersteller, Importeure und Händler von Hardware, Software und digital vernetzten Geräten direkt. Wer die Vorgaben rechtzeitig umsetzt, vermeidet nicht nur empfindliche Bußgelder und Einschränkungen beim Marktzugang, sondern etabliert sich als verlässlicher Partner in zunehmend sicherheitskritischen Lieferketten. IT-Sicherheit „Made in EU“ wird in den kommenden Jahren zu einem echten Verkaufsargument.
Mit Bestandsaufnahme des Produktportfolios, Einführung eines SBOM-Prozesses und PSIRT-Strukturen ist der Weg klar umrissen – aber er braucht Zeit. Wer heute beginnt, hat 2027 ein Produktportfolio, das den Zugang zum Markt behält, und einen Vorsprung, den Wettbewerber nicht mehr einholen können.
❝
IT-Sicherheit „Made in EU“ wird in den kommenden Jahren zu einem echten Verkaufsargument.
IT Ehlert GmbH
Möchten Sie wissen, ob Ihre Produkte unter den Cyber Resilience Act fallen?
Sprechen Sie uns gerne an – als Ihr IT-Servicepartner unterstützen wir Sie von der ersten Gap-Analyse über SBOM und Schwachstellenmanagement bis zum CE-Konformitätskennzeichen.
Kontakt →