SCHATTEN-KI
Mitarbeiter verwenden ChatGPT, Gemini oder Claude, um rascher zu agieren – oft ohne Wissen der IT-Abteilung. Was als geringe Effizienzhilfe beginnt, entfaltet sich für viele mittelständische Unternehmen zur stillen Datenschutz- und Compliance-Gefahr. Denn jeder Prompt mit vertraulichen Inhalten kann zum Informationsleck werden – und niemand kriegt es mit…
Symbolbild, KI-generiert
Eine kurze Frist, ein langes Dokument, ein unbeschriebenes Word-Dokument. Schnell den Text in ChatGPT einfügen, resümieren lassen, fertig. Was nach unschädlichem Zweckdenken klingt, ist in vielen Unternehmen längst Alltag – und in den meisten Fällen weder dokumentiert noch genehmigt. Genau dieses Phänomen trägt einen eigenen Namen: Schatten-KI. Sie ist die kleine, verborgene Schwester der bekannten Schatten-IT – und sie wächst gerade schnell.
Wie verbreitet sie ist, zeigt eine aktuelle Erhebung des Digitalverbands Bitkom ↗: Inzwischen nutzt rund jeder zweite Erwerbstätige in Deutschland KI im Job – und 12 Prozent davon, ohne dass ihr Arbeitgeber davon weiß. Auf Unternehmensseite gehen rund vier von zehn Firmen ↗ davon aus, dass ihre Angestellten private KI-Tools im Job einsetzen. Die Dunkelziffer dürfte deutlich höher sein.
1 von 2
Erwerbstätigen nutzt KI im Job
Bitkom 2026 ↗
12 %
davon ohne Wissen des Arbeitgebers
Bitkom 2026 ↗
4 von 10
Firmen vermuten private KI-Tools im Job
Bitkom 2025 ↗
70 %
der Beschäftigten ohne KI-Schulung
Bitkom 2025 ↗
BEGRIFF & PRAXIS
Schatten-KI im Unternehmenskontext einordnen
Der Begriff lehnt sich an die seit Jahren etablierte Schatten-IT an – also den eigenmächtigen Einsatz von Software, Cloud-Diensten oder Hardware ohne Freigabe der IT-Abteilung. Schatten-KI bezeichnet exakt dasselbe Prinzip, bloß mit einer neuen Toolkategorie: generative KI-Tools wie ChatGPT, Microsoft Copilot, Google Gemini oder Claude, die Mitarbeitende ohne formelle Genehmigung im beruflichen Kontext verwenden.
Typische Beispiele aus der Praxis sind das Verdichten vertraulicher Meeting-Mitschriften, das Übersetzen von Kunden-Kommunikation, das Aufbereiten interner Dokumente, das Verbessern von Angebotstexten oder das Prüfen von Programmcode. All das erfolgt in der Regel über kostenlose, frei erreichbare Webdienste – und somit außerhalb jeder Datenschutz-Folgenabschätzung, ohne Auftragsverarbeitungs-Vereinbarung und ohne dass die IT-Abteilung weiß, welche Inhalte das Unternehmen verlassen haben.
WICHTIG ZU BEGREIFEN
Die Eingabe von Unternehmensdaten in eine öffentliche KI ist rechtlich keine Bagatelle. Sie gilt üblicherweise als Offenlegung gegenüber einem Außenstehenden – mit Konsequenzen für den Schutz von Geschäftsgeheimnissen, für DSGVO-Pflichten und im Ernstfall auch für die individuelle Verantwortung der Geschäftsführung.
Symbolbild, KI-generiert
HINTERGRUND
Treiber hinter dem Schatten-KI-Boom
Schatten-KI ist kaum Zeichen schlechter Intention. Im Gegenteil: Wer ChatGPT nutzt, will meistens effizienter agieren, hochwertigere Ergebnisse liefern oder einfach weniger Routine bewältigen. Der Griff zur frei zugänglichen KI ist dabei der Weg des geringsten Aufwands – ein Browser-Tab, ein paar Sekunden, fertig.
Hinzu kommt eine deutliche Schwachstelle auf der Arbeitgeber-Ebene. Laut Bitkom ↗ werden 70 Prozent der Mitarbeitenden in Deutschland von ihrem Arbeitgeber nicht zu KI geschult – bloß jeder Fünfte hat pauschal eine Schulung erhalten. Wo formal weder eindeutige Regeln noch genehmigte Tools existieren, füllt die private KI-Nutzung das Defizit. Beschäftigte experimentieren, Teamleiter sehen weg, und die IT bemerkt erst dann davon, wenn etwas fehlschlägt.
Wir beobachten in der Praxis immer öfter, dass Schatten-KI dort am intensivsten zunimmt, wo zwei Faktoren zusammenkommen: hoher Produktivitätszwang und nicht vorhandene offizielle Alternativen. Solange das Unternehmen keine geschützten KI-Tools anbietet, gewinnt das nächstbeste Tool aus dem Browser. Und das ist fast immer die frei zugängliche Variante von ChatGPT.
RISIKEN
Schatten-KI als Compliance- und Sicherheitsrisiko
Schatten-KI greift sofort in vier sensible Handlungsfelder ein: Datenschutz, Geschäftsgeheimniswahrung, Compliance und Informationsschutz. Die Gefahren überschneiden sich – und sind für mittelgroße Unternehmen oft schwerwiegender, als die scheinbare Harmlosigkeit eines „mal eben“-Prompts annehmen lässt.
01
DSGVO-Verletzungen
Werden personenbezogene Daten – Kundendaten, Bewerberunterlagen, interne Korrespondenz – in eine öffentliche KI übermittelt, fehlt es häufig an einer Rechtsbasis, an einem Auftragsverarbeitungsabkommen und an der nachweisbaren Rechenschaftspflicht nach Artikel 5 DSGVO.
02
Wegfall des Geschäftsgeheimnisschutzes
Das Geschäftsgeheimnisgesetz schützt nur Informationen, die durch angemessene Maßnahmen geheim gehalten werden. Wer Quellcode, Preisberechnungen oder M&A-Unterlagen in einen frei verfügbaren Chatbot tippt, verliert diesen Schutz möglicherweise dauerhaft.
03
Fehlerhafte Ergebnisse und Halluzinationen
KI-Modelle erfinden Fakten so glaubwürdig, dass sie in Offerten, Verträge oder Marketingmaterialien gelangen – mit Folgen für Haftung, Gewährleistung und Reputation.
04
Compliance-Lücken nach EU-AI-Act
Seit Februar 2025 verpflichtet die KI-Verordnung Unternehmen, dass alle Mitarbeitenden im Umgang mit KI über ein „ausreichendes Maß an KI-Kompetenz“ verfügen. Eine ungeregelte Schattenverwendung lässt sich gegenüber einer Aufsichtsstelle praktisch nicht dokumentieren.
05
Cybersicherheits-Einfallstore
Nicht jedes KI-Tool, das Beschäftigte aus dem Browser installieren, ist vertrauenswürdig. Manipulierte Plugins, unsichere Browser-Erweiterungen oder fragwürdige Wrapper-Services sind ideale Einfallstore für Datenabfluss und Malware.
MELDEPFLICHT & HAFTUNG
Speziell kritisch ist die Verknüpfung dieser Gefahren: Eine einzige Datenverletzung kann nach DSGVO Artikel 33 binnen 72 Stunden gegenüber der Aufsichtsbehörde meldepflichtig werden – bei hohem Risiko nach Artikel 34 auch mit Information der Betroffenen. Ein Brief an Kunden mit der Nachricht „Ein Mitarbeiter hat Ihre Daten in ChatGPT eingegeben“ ist nichts, was sich ein Geschäftsführer aussuchen würde. Hinzu kommt die individuelle Haftung der Geschäftsführung nach § 43 GmbHG, falls Risikomanagement und Aufsicht erkennbar vernachlässigt wurden.
Symbolbild, KI-generiert
SCHRITT FÜR SCHRITT
So holen Sie Schatten-KI ans Licht
Pauschale Verbote greifen nicht. Wer ChatGPT im Unternehmensnetz blockiert, erlebt nur, dass Mitarbeiter ihre Anfragen stattdessen über das Smartphone oder das private Notebook übermitteln. Die Verwendung endet nicht – sie wird nur intransparenter. Wirksamer ist ein zweiter, praxisnäherer Weg: Schatten-KI nicht unterdrücken, sondern in kontrollierte Bahnen lenken.
Aus unserer Erfahrung als IT-Serviceanbieter hat sich dabei eine eindeutige Vorgehensweise etabliert:
Bestandsanalyse
Ehrlich erfassen, welche KI-Tools im Unternehmen tatsächlich genutzt werden – über knappe, anonyme Mitarbeiterbefragungen, über Auswertung des Web-Datenverkehrs oder über direkte Gespräche mit den Fachbereichen.
KI-Richtlinie erstellen
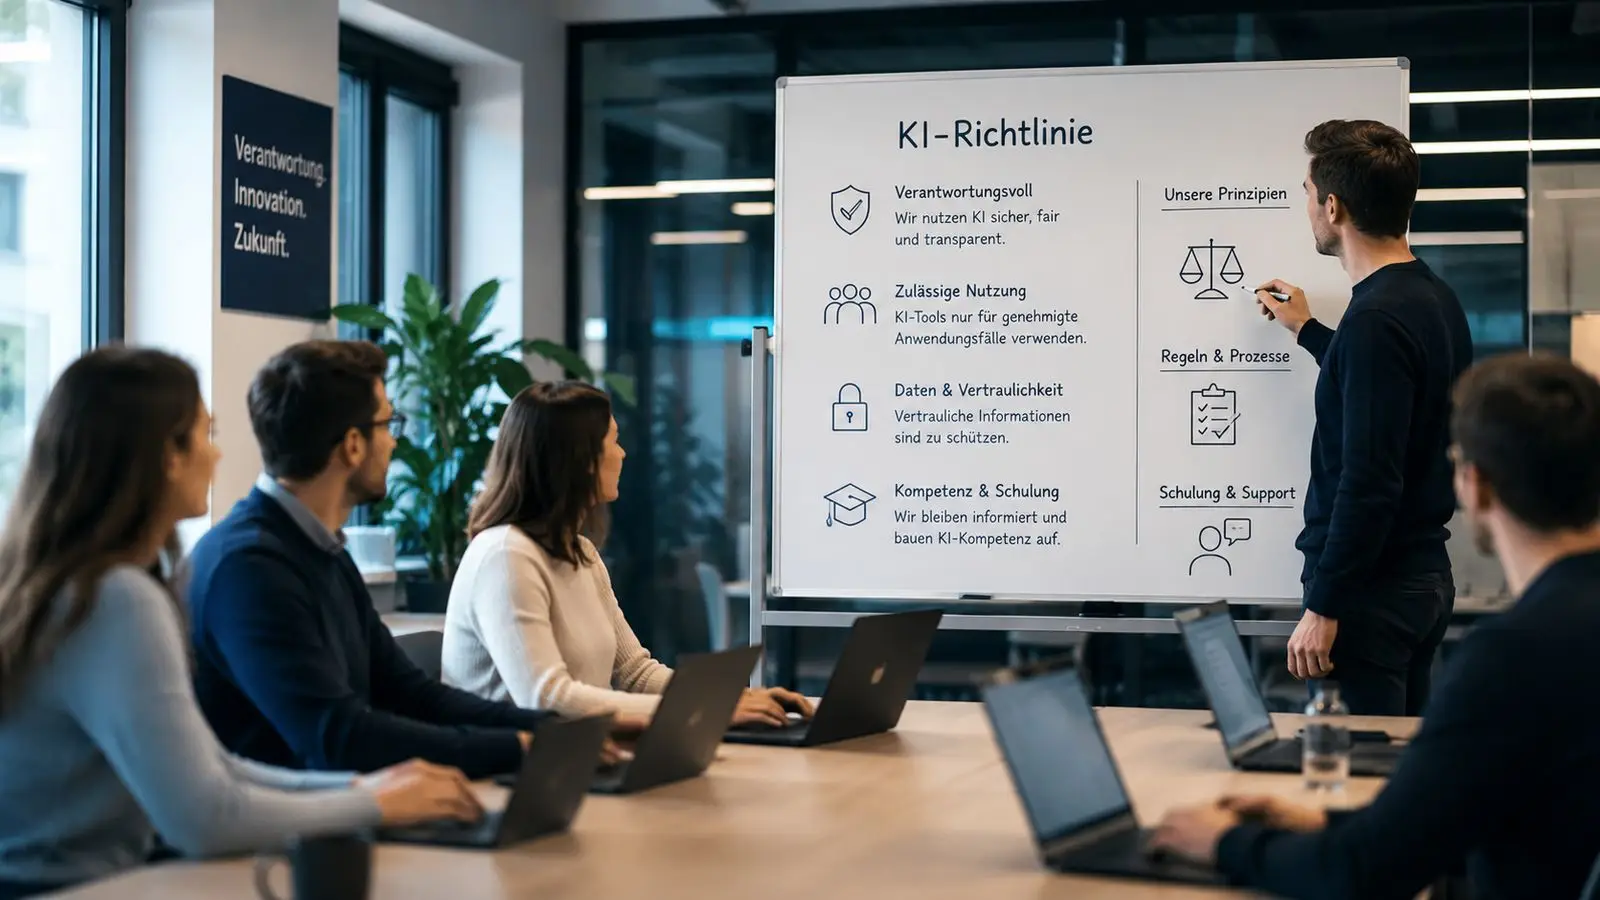
Eine knappe, nachvollziehbare Policy regelt, welche Daten niemals in öffentliche KI eingespeist werden dürfen (Personendaten, Verträge, Quellcode, Finanzinformationen, Geschäftsinterna), welche Tools genehmigt sind und wie KI-Ergebnisse vor der Nutzung geprüft werden müssen.
Geschützte Lösungen bereitstellen
Enterprise-Varianten wie Microsoft 365 Copilot, ChatGPT Enterprise oder Claude for Work bieten rechtliche Zusicherungen zu Datenverwendung, Logging und Datenspeicherung. Wo immer möglich sollten genehmigte Werkzeuge die einfachste Wahl sein – nicht die umständlichste.
Schulung statt Sanktion
Kurze, anwendungsorientierte Trainings zu Prompt-Hygiene, Datenklassifizierung und KI-Kompetenz schaffen Verlässlichkeit und decken zugleich die Pflicht aus Artikel 4 EU-AI-Act ab.
Markierung und Vier-Augen-Kontrolle
Für geschäftskritische Dokumente gehört eine persönliche Kontrolle verpflichtend dazu. KI-generierte Texte werden markiert, damit ihre Quelle transparent bleibt.
Betriebsrat einbinden
In mitbestimmungsrelevanten Unternehmen ist eine Rahmenbetriebsvereinbarung zur KI-Nutzung der klarste Weg – und meist schneller abgestimmt, als viele befürchten.
Symbolbild, KI-generiert
Wir empfehlen unseren Kunden, dieses Vorgehen nicht als Compliance-Maßnahme zu betrachten, sondern als Möglichkeit: Wer Schatten-KI transparent macht, erkennt nebenbei, an welchen Stellen im Unternehmen besonders viel händische Tätigkeit steckt – und wo sich der strukturierte Einsatz freigegebener KI wirklich auszahlt.
FAZIT
Fazit: Schatten-KI ist ein Führungsthema, kein IT-Problem
Schatten-KI ist kein Phänomen, das wieder verschwindet. Sie ist die direkte Folge davon, dass generative KI in der Breite der Mitarbeiterschaft schneller etabliert ist als in den IT- und Compliance-Bereichen vieler mittelständischer Unternehmen. Wer das Thema jetzt strukturiert angeht, hat zwei Nutzen: Er senkt Datenschutz- und Haftungsrisiken spürbar – und er legt die Basis dafür, dass KI im Unternehmen produktiv und kontrolliert zugleich genutzt werden kann.
Geschäftsführung, Datenschutz, IT und Fachabteilungen müssen gemeinsam definieren, wo KI im Unternehmen zulässig, gewünscht oder verboten ist. Wer hier wartet, riskiert nicht nur Bußgelder und Reputationsverluste, sondern verpasst auch die Möglichkeit, KI gezielt als Instrument für die eigene Wertgenerierung zu verwenden.
❝
Schatten-KI ist kein ausschließliches IT-Thema, sondern ein Führungsthema.
Aus unserer Perspektive ist klar
Sie möchten erfahren, welche KI-Maßnahmen in Ihrem Unternehmen wirklich im Gebrauch sind und wie Sie eine praxisnahe, rechtskonforme KI-Richtlinie erstellen?
Schreiben Sie uns gerne an – als Ihr IT-Servicepartner unterstützen wir Sie von der Bestandsaufnahme über die Tool-Selektion bis zur Mitarbeiterschulung.
KI im Unternehmen einsetzen →